




Kita sudah tahu bahwa iOS 17.4 akan menjadi pembaruan yang mengubah permainan untuk iPhone, dengan dukungan untuk toko aplikasi alternatif dan pembayaran UE, beberapa emoji baru dan nomor virtual untuk kartu Apple Cash, tetapi Apple memiliki satu fitur lagi. simpan saat diluncurkan dalam beberapa minggu ke depan. Dalam sebuah posting di blog Riset Keamanannya, Apple menguraikan peningkatan keamanan canggih baru untuk iMessage yang “memiliki fitur keamanan terkuat dari semua protokol perpesanan di dunia dalam skala besar.”
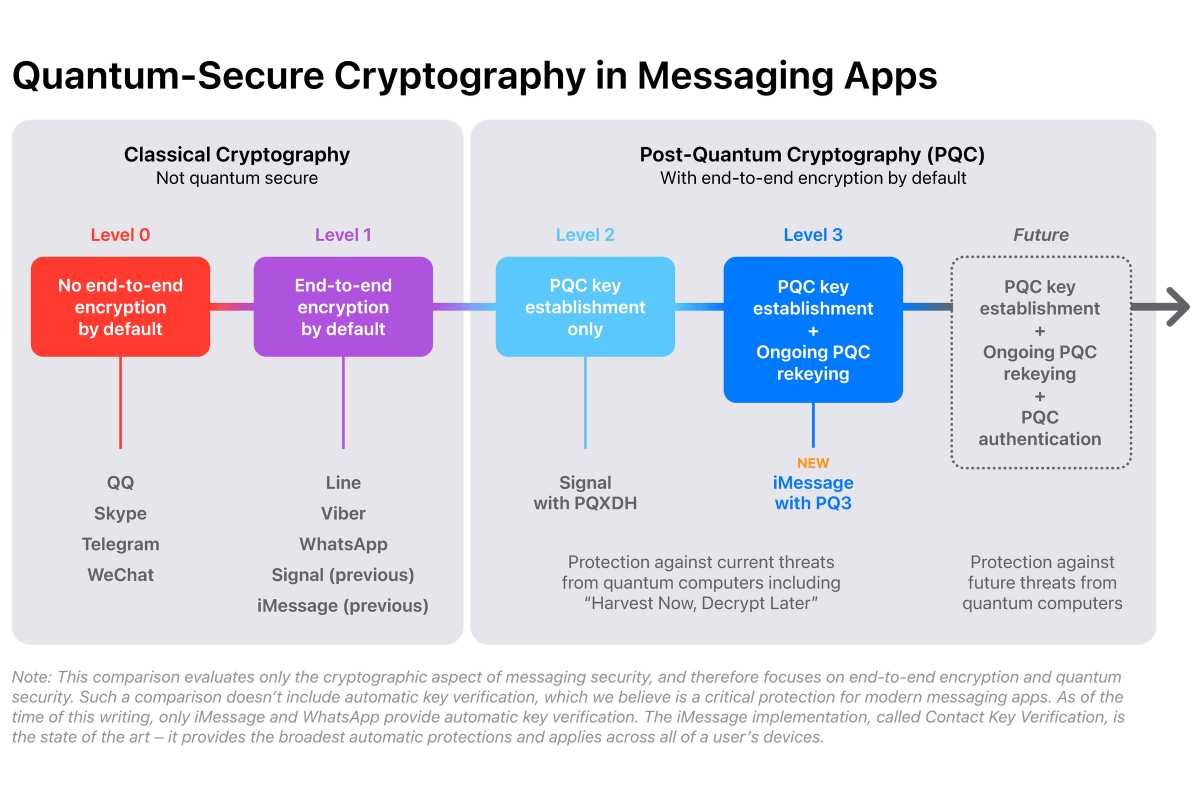
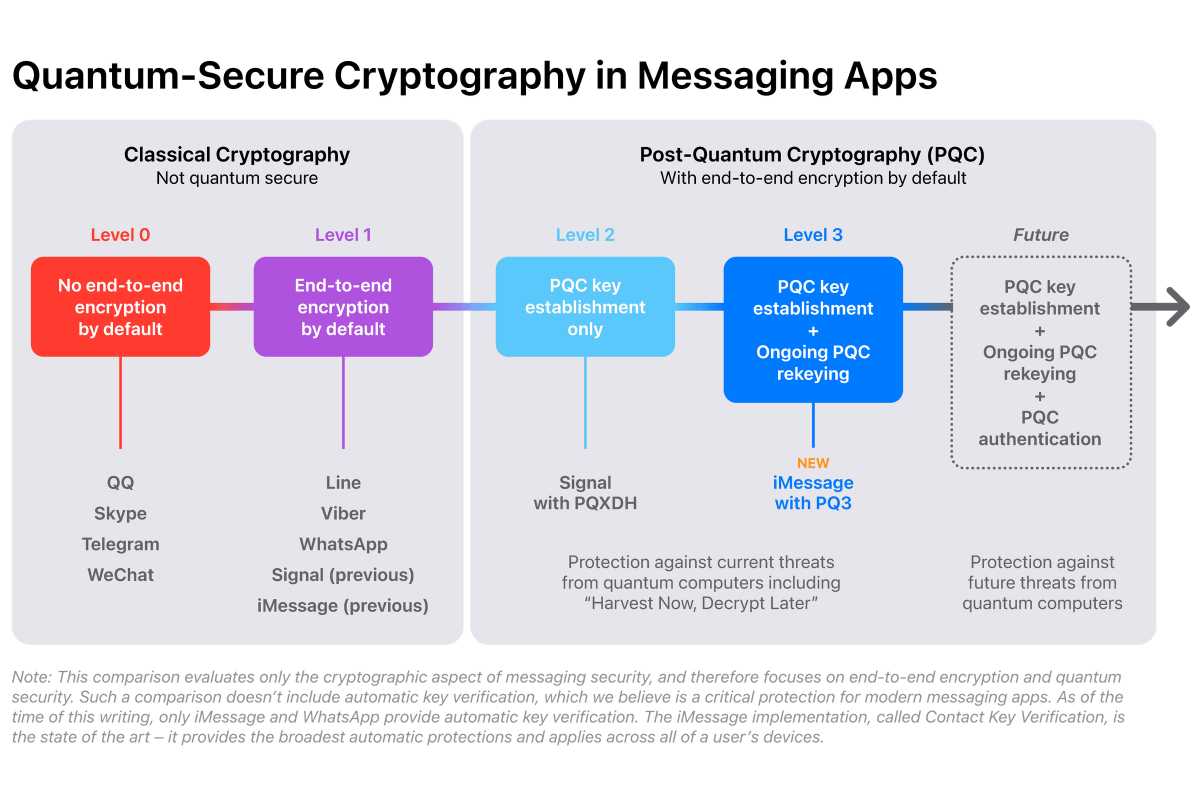
Semuanya sangat teknis, tetapi Apple akan menerapkan kriptografi pasca-kuantum Level 3 (PQ3), yang “digunakan untuk mengamankan pembuatan kunci awal dan pertukaran pesan yang sedang berlangsung, dengan kemampuan untuk memulihkan keamanan kriptografi ke percakapan dengan cepat dan otomatis meskipun untuk mengkompromikan kunci itu.” Ini berarti bahwa seorang hacker harus memecahkan dua kunci simetris, yang melampaui semua metode yang tersedia yang digunakan bahkan dalam serangan yang paling canggih sekalipun.
apel
Apple mencatat bahwa Signal adalah layanan perpesanan skala besar pertama yang menggunakan kriptografi pasca-kuantum, dengan penambahan dukungan PQXDH baru-baru ini, yang meningkatkan keamanan aplikasi dari Level 1 ke Level 2. Namun, Apple mengatakan protokol PQ3 baru iMessage telah membuat terobosan. melangkah maju. Berikut ini cara Apple menjelaskan cara kerja protokol:
Saat perangkat Alice membuat sesi baru dengan perangkat Bob, perangkatnya menanyakan server IDS untuk bundel kunci yang terkait dengan perangkat Bob. Subset bundel kunci yang berisi kunci autentikasi perangkat dan informasi versi diverifikasi menggunakan autentikasi kunci kontak. Perangkat kemudian memverifikasi tanda tangan yang mencakup kunci enkripsi dan stempel waktu, mengonfirmasi bahwa kunci tersebut valid dan belum kedaluwarsa.
Perangkat Alice kemudian dapat menggunakan dua kunci enkripsi publik untuk berbagi dua kunci simetris dengan Bob. Kunci simetris pertama dihitung menggunakan pertukaran kunci ECDH yang menggabungkan kunci enkripsi sementara Alice dengan kunci publik terdaftar P-256 milik Bob. Kunci simetris kedua diperoleh dari merangkum kunci Kyber dengan kunci publik pasca-kuantum Bob.
Kombinasi ini memastikan bahwa keadaan awal sesi tidak dapat disimpulkan tanpa mengetahui kedua rahasia bersama, yang berarti bahwa penyerang harus memecahkan kedua algoritme untuk mendapatkan rahasia yang dihasilkan, sehingga memenuhi persyaratan keamanan hibrid kami.
iMessage telah digunakan dalam serangan pemerintah non-klik tingkat tinggi, terutama spyware Pegasus oleh NSO Group Israel. Apple mengatakan sistem baru ini diperlukan untuk melindungi terhadap serangan yang diketahui dan tidak diketahui di masa depan dan akan melindungi dari agen yang telah mengumpulkan data terenkripsi untuk dekripsi di masa mendatang.
Apple mengatakan protokol baru ini akan mulai diluncurkan dengan rilis publik iOS 17.4, iPadOS 17.4, macOS 14.4, dan watchOS 10.4, dan sudah dalam versi beta pengembang dan publik.






+ There are no comments
Add yours