




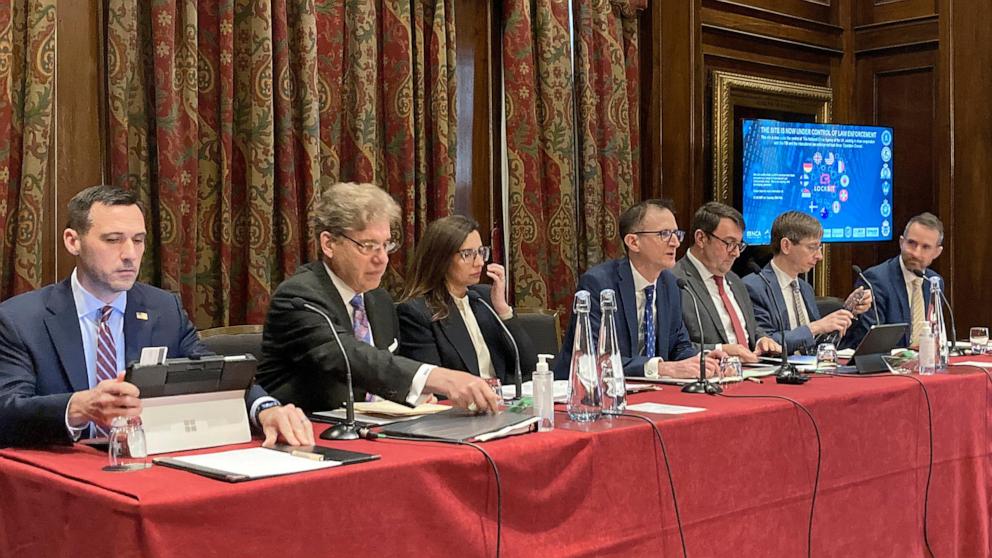
LONDON — Penegakan hukum telah menyusup dan mengganggu sindikat ransomware LockBit yang produktif dan meraup $120 juta dari ribuan korban di seluruh dunia, dengan dua orang ditangkap, kata pejabat Inggris, AS, dan Eropa pada hari Selasa.
Badan Kejahatan Nasional Inggris (NCA) mengatakan pihaknya memimpin operasi internasional yang menargetkan LockBit, yang menyediakan ransomware sebagai layanan kepada afiliasinya yang menginfeksi jaringan korban dengan malware yang melumpuhkan komputer dan menegosiasikan uang tebusan.
Operasi tersebut mengakibatkan penangkapan dua orang di Polandia dan Ukraina dan penyitaan 200 akun mata uang kripto, kata para pejabat pada konferensi pers bersama. Departemen Kehakiman sejak itu membuka dakwaan terhadap dua orang lainnya, keduanya warga negara Rusia.
Pihak berwenang mengatakan mereka memperoleh “akses komprehensif” ke sistem LockBit, mengambil kendali infrastruktur dan memperoleh kunci untuk membantu korban mendekripsi data mereka.
“Kami telah menyerang para peretas,” kata kepala eksekutif NCA Graeme Biggar. “LockBit telah dikunci.”
Beberapa jam sebelum pengumuman, halaman depan web gelap LockBit diganti dengan tulisan “situs ini sekarang berada di bawah kendali penegakan hukum” bersama dengan bendera Inggris, AS, dan beberapa negara lainnya.
Laporan tersebut mengatakan NCA “bekerja sama dengan FBI dan satuan tugas penegakan hukum internasional, Operasi Cronos.” Operasi yang sedang berlangsung juga melibatkan lembaga-lembaga dari Jerman, Perancis, Jepang, Australia, Selandia Baru dan Kanada, termasuk Europol, antara lain. itu berkata.
Beroperasi sejak 2019, LockBit telah menjadi sindikat ransomware paling produktif selama dua tahun berturut-turut. Menurut perusahaan keamanan siber Palo Alto Networks, kelompok ini terlibat dalam 23% dari hampir 4.000 serangan di seluruh dunia, di mana geng ransomware merilis data yang dicuri dari korban untuk memeras pembayaran.
LockBit telah dikaitkan dengan serangan terhadap Royal Mail Inggris, Layanan Kesehatan Nasional Inggris, produsen pesawat Boeing, firma hukum internasional Allen and Overy dan bank terbesar di Tiongkok, ICBC.
Ransomware adalah bentuk kejahatan dunia maya yang paling mahal dan merusak, melumpuhkan pemerintah daerah, sistem pengadilan, rumah sakit dan sekolah, serta dunia usaha. Sulit untuk memberantasnya karena sebagian besar geng bermarkas di negara-negara bekas Uni Soviet dan berada di luar jangkauan peradilan Barat.
Pengumuman hari Selasa tersebut menambah jumlah orang yang telah didakwa oleh AS sejak operasi tersebut dimulai menjadi lima orang. Tiga orang Rusia sebelumnya didakwa, dua di antaranya ditahan, satu di Kanada dan satu di AS. Yang lainnya masih dicari.
Pihak berwenang mengatakan mereka menyita server yang digunakan oleh geng tersebut untuk mengatur dan mengirimkan data korban dan mendapatkan akses ke hampir 1.000 alat dekripsi potensial. Mereka memperoleh kode sumber platform Lockbit dan banyak informasi tentang orang-orang yang bekerja sama dengan geng tersebut.
Operasi ini “mungkin merupakan pelanggaran ransomware paling signifikan hingga saat ini,” kata Brett Callow, seorang analis di perusahaan keamanan siber Emsisoft. Meskipun hal ini mungkin berarti akhir dari merek tersebut, kelompok-kelompok tersebut secara rutin muncul kembali dengan nama baru. Dalam jangka panjang, kata Callow, operasi ini saja tidak akan mengurangi volume serangan ransomware.
Operasi siber ofensif yang jarang terjadi yang dilakukan oleh badan kejahatan Inggris yang bertujuan untuk mencuri semua data LockBit dan kemudian menghancurkan infrastrukturnya, menyebabkan “kemunduran besar yang signifikan” dalam ancaman kejahatan siber.
LockBit dioperasikan oleh orang-orang berbahasa Rusia dan tidak menyerang negara-negara bekas Soviet. Para pejabat memperkirakan bahwa LockBit mungkin memiliki ratusan anggota, namun tidak ada bukti bahwa negara seperti Rusia berada di balik sindikat tersebut, kata Biggar.
“Mereka adalah penjahat,” katanya, meskipun kurangnya intervensi Rusia menunjukkan bahwa Moskow memaafkan aktivitas geng tersebut.
“Hari ini kami memberikan pukulan telak tidak hanya terhadap operasi mereka tetapi juga, yang terpenting, terhadap reputasi mereka,” kata wakil direktur eksekutif operasi Europol, Jean-Philippe Lecouffe.
Pakar keamanan siber bertanya-tanya seberapa detail yang diperoleh penegakan hukum dalam negosiasi afiliasi LockBit dengan para korban, termasuk siapa yang diam-diam membayar uang tebusan dan berapa jumlahnya. Dipengaruhi oleh perusahaan spesialis yang mereka pekerjakan untuk merespons serangan, para korban umumnya enggan mengakui secara terbuka bahwa ransomware adalah penyebabnya.
Para pejabat mengatakan kepada wartawan bahwa geng tersebut menargetkan 2.000 korban di seluruh dunia. Biggar mengatakan angka-angka tersebut “sangat diremehkan”.
Juni lalu, badan-badan federal AS mengeluarkan peringatan yang mengaitkan sekitar 1.700 serangan ransomware di Amerika Serikat sejak tahun 2020 dengan LockBit dan mengatakan bahwa korbannya termasuk pemerintah kota, pemerintah daerah, perguruan tinggi negeri dan sekolah K-12, serta layanan darurat.
Artur Sungatov dan Ivan Kondratyev, dua terdakwa asal Rusia, dituduh menerapkan LockBit terhadap perusahaan manufaktur di AS dan bisnis semikonduktor di seluruh dunia. Kondratyev diduga menggunakannya terhadap sasaran kota dan swasta di Oregon, Puerto Rico dan New York serta korban lainnya di Singapura, Taiwan dan Lebanon, sementara Sungatov diduga menyebarkannya terhadap perusahaan manufaktur, logistik dan asuransi di Minnesota, Indiana, Puerto Rico, Wisconsin, Florida dan Meksiko Baru.
Departemen Keuangan AS memberikan sanksi kepada Sungatov dan Kondratyev dalam apa yang mereka sebut sebagai upaya kerja sama pertama yang dilakukan dengan Departemen Kehakiman, FBI, dan mitra internasional yang menargetkan LockBit.
Secara teknis, mulai tahun 2021, korban ransomware di AS dapat dituntut karena membayar uang tebusan kepada individu dan kelompok yang terkena sanksi. Namun, hal ini tidak terjadi.
Penegakan hukum baru-baru ini juga menunjukkan keberhasilan dalam melawan geng ransomware, terutama operasi FBI terhadap sindikat Hive.
____
Frank Bajak di Boston dan Fatima Hussein di Washington berkontribusi pada laporan ini.




+ There are no comments
Add yours